なんかタイムリーにセキュリティクラスタの人たちがtweetしてたみたいです。
意味が通じればそれでいい的な雰囲気ですね。
日本語は、長い時間をかけて言葉の意味が変わるという特徴がある言語です。
今まさに、その過程にあるのかもしれないですね。
①もともと別々な言葉
↓
②誰かが誤解し、それが広く伝わってしまった
↓
③正しい意味を知っている人が少なくなっていく
↓
④誤用が常用になる
ってことでしょうかね?
2011年6月16日木曜日

2011年6月13日月曜日
w3af 使ってみようと思ったけど・・・
w3afが1.0になったということで、試してみた。
とりあえず、windows版があったので、
落としてみてやってみた。
やられ役は、いつものとおりbadstoreに登場してもらって、
エイヤッ!ってことで、やってはみたものの・・・
落ちた。。。
何回かやってみたけど、落ちた・・・
そりゃ、古いPC使ってVMでbadstore動かして、
さらにw3af動かしてましたよ
w3afのサイトにも「落ちないようにがんばってみました(勝手訳)」
って入ってたと思ったのにな。
きっと使ってる環境がいけないんだよね?
とりあえず、windows版があったので、
落としてみてやってみた。
やられ役は、いつものとおりbadstoreに登場してもらって、
エイヤッ!ってことで、やってはみたものの・・・
落ちた。。。
何回かやってみたけど、落ちた・・・
そりゃ、古いPC使ってVMでbadstore動かして、
さらにw3af動かしてましたよ
w3afのサイトにも「落ちないようにがんばってみました(勝手訳)」
って入ってたと思ったのにな。
きっと使ってる環境がいけないんだよね?
2011年6月7日火曜日
ケータイにスパムが来たよ
携帯電話のアドレスにスパムが来たので、晒してみる。
まだ引っかかる人いるんだな・・・
----------------
From: hamada---zennihonchousa@docomo.ne.jp
Date: Tue, 07 Jun 2011 11:33:15 +0900 (JST)
To: ●●●●●●●●●●●●●@ezweb.ne.jp
Subject:
最終通告及び重要なお知らせ
担当の浜田と申します。
この度、サイト運営会社様からご依頼があり、ご連絡させて頂きました。
お客様がご使用中の携帯電話端末より、認証ネットワーク事業者センターを介し以前にお客様がご登録されました
『有料総合情報サイト』
『特典付きメルマガ』
『懸賞付きサイト』
『SNSサイト』
等におけるご使用についての有・無を確認させて頂きたい為、お手数では御座いますが至急御連絡下さいますようお願い致します。(すぐに退会手続きが必要になります。)
御連絡頂けない場合は使用とみなし、即刻以下の手続きに入らせて頂きます。
※放置されますと携帯電話、その他各金融機関のブラックリスト、又は解除が対象になります。
現状
1、無料期間内等で退会手続きが完了されていない。
2、ご登録料金及びご利用料金が発生している。
3、料金未払いとなった状態のまま長期間の放置。
このままの状態ですと以下のことに該当します。
当社はサイト運営会社より依頼を受けまして、
料金滞納者の個人調査、悪質滞納者の身辺調査などを主に行っております。本通知メール到着より本日営業時間内までにご連絡を頂けない場合には、ご利用規約に伴い
①個人調査の開始(悪質な場合は身辺調査の開始)
②各信用情報機関に対して個人信用情報の登録
③法的書類を準備作成の上、即刻法的手続(強制執行対象者等)の開始
④各信用情報機関のブラックリスト
以上の手続きに入らせて頂きますので予めご了承下さい。 ※ご使用の有・無、退会手続等をご希望のお客様は、担当までお問い合わせ下さい。 尚、本通知は最終通告となります。 ※トラブルとなる前に至急ご相談下さい。
営業時間
平日 午前9時~午後7時
土曜/日曜/祝日 午前10時~午後5時
全日本調査情報センター
TEL03-6696-6211
担当 浜田 賢一
※営業時間外は受け付けておりません
また、メールでの返答にも対応出来ませんのでご了承下さい。
まだ引っかかる人いるんだな・・・
2011年6月6日月曜日
ここが変だよPマーク その2
前回の続きです。
前回は、JIPDECが審査を行っていることに関する問題点を挙げました。
今回は、『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』が審査基準であること。について取り上げていきます。
ところで、『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』を読んだことがある人は、Pマーク取得企業に所属していてもそんなに多くいないと思います。
面白い読み物でもありませんが、ここに書かれている内容を満たさなければ、Pマークの取得はできないことになります。読みたい人は、こちらから閲覧することができます。
http://www.jisc.go.jp/app/JPS/JPSO0020.html
のサイトに行き、『JIS規格番号からJISを検索』のところで『JIS Q 15001』を検索してください。閲覧だけすることができます。
さて、本題に戻ります。
繰り返しになりますが、今回は、『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』が審査基準であること。についてです。
審査基準ということは、審査基準を満たせば、通常は、認定をもらえることになるので、
『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』だけ守ればいいのか!
と思うと思います。
答えは『否』です。
『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』に書かれている内容だけ完璧に守ったとしても、残念ながら認定をもらえることはできません。
『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』だけではなく、
『「JIS Q 15001:2006をベースにした個人情報保護マネジメントシステム実施のためのガイドライン―第2版―」』への適合が求められます。
つまり、説明としては「JIS規格に適合していれば認定する」と言っておきながら、「こっちの内容にも適合してなければ認定しない」と後出しじゃんけんをしてきているのです。
もちろん『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』の中には、『「JIS Q 15001:2006をベースにした個人情報保護マネジメントシステム実施のためのガイドライン―第2版―」』への適合が記載されているような事項はありません。
規格にも書いていないにもかかわらず、『「JIS Q 15001:2006をベースにした個人情報保護マネジメントシステム実施のためのガイドライン―第2版―」』への適合を強制してきているのです。
どのような規格書の書き方だったらよかったのでしょうか?
国際規格のISO/IEC27001が答えになっています。
ISO/IEC27001の場合、規格書の構成として、
・規格内容
・附属書A
・附属書B
・附属書C
・附属書D
となってます。
また、「規格内容」の中には、「附属書A」の内容に対して対応するよう規定が書かれています。
Pマークも同じ構成を採用していれば、問題はなかったのですが、規格に乗っていないことを要求されるのは、規格として成り立っていないと言わざるを得ません。
まとめ
JIS Q 15001は構成をやり直せ!
前回は、JIPDECが審査を行っていることに関する問題点を挙げました。
今回は、『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』が審査基準であること。について取り上げていきます。
ところで、『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』を読んだことがある人は、Pマーク取得企業に所属していてもそんなに多くいないと思います。
面白い読み物でもありませんが、ここに書かれている内容を満たさなければ、Pマークの取得はできないことになります。読みたい人は、こちらから閲覧することができます。
http://www.jisc.go.jp/app/JPS/JPSO0020.html
のサイトに行き、『JIS規格番号からJISを検索』のところで『JIS Q 15001』を検索してください。閲覧だけすることができます。
さて、本題に戻ります。
繰り返しになりますが、今回は、『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』が審査基準であること。についてです。
審査基準ということは、審査基準を満たせば、通常は、認定をもらえることになるので、
『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』だけ守ればいいのか!
と思うと思います。
答えは『否』です。
『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』に書かれている内容だけ完璧に守ったとしても、残念ながら認定をもらえることはできません。
『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』だけではなく、
『「JIS Q 15001:2006をベースにした個人情報保護マネジメントシステム実施のためのガイドライン―第2版―」』への適合が求められます。
つまり、説明としては「JIS規格に適合していれば認定する」と言っておきながら、「こっちの内容にも適合してなければ認定しない」と後出しじゃんけんをしてきているのです。
もちろん『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』の中には、『「JIS Q 15001:2006をベースにした個人情報保護マネジメントシステム実施のためのガイドライン―第2版―」』への適合が記載されているような事項はありません。
規格にも書いていないにもかかわらず、『「JIS Q 15001:2006をベースにした個人情報保護マネジメントシステム実施のためのガイドライン―第2版―」』への適合を強制してきているのです。
どのような規格書の書き方だったらよかったのでしょうか?
国際規格のISO/IEC27001が答えになっています。
ISO/IEC27001の場合、規格書の構成として、
・規格内容
・附属書A
・附属書B
・附属書C
・附属書D
となってます。
また、「規格内容」の中には、「附属書A」の内容に対して対応するよう規定が書かれています。
Pマークも同じ構成を採用していれば、問題はなかったのですが、規格に乗っていないことを要求されるのは、規格として成り立っていないと言わざるを得ません。
まとめ
JIS Q 15001は構成をやり直せ!
クラッキング という言葉
今朝 朝ズバを見ていたら、
アナウンサーが、「クラッキング」という言葉を使っていた。
テレビのニュース番組?で「クラッキング」って始めて聴いたような気がする。
大抵の場合は、「ハッキング」って言ってたと思うので、
「クラッキング」という言葉に「おぉっ!」反応してしまった。
個人的には「ハッキング」と「クラッキング」は使い分けてほしいと思っているけど、
有名な人も「ハッキング」という言葉を使ってたりしているので、
(たぶん一般の人にわかりやすい表現として使ってるんだろうな)
どうなんだろうな・・・
日本語の特性として、長い時間の中で言葉の意味が変わるというのは、
よくあることだけど、ハッキングの意味が180度変わるのは、
違和感しかないな。
アナウンサーが、「クラッキング」という言葉を使っていた。
テレビのニュース番組?で「クラッキング」って始めて聴いたような気がする。
大抵の場合は、「ハッキング」って言ってたと思うので、
「クラッキング」という言葉に「おぉっ!」反応してしまった。
個人的には「ハッキング」と「クラッキング」は使い分けてほしいと思っているけど、
有名な人も「ハッキング」という言葉を使ってたりしているので、
(たぶん一般の人にわかりやすい表現として使ってるんだろうな)
どうなんだろうな・・・
日本語の特性として、長い時間の中で言葉の意味が変わるというのは、
よくあることだけど、ハッキングの意味が180度変わるのは、
違和感しかないな。
ここが変だよPマーク その1
少し前にコレ書いたけど、殴り書きのようなので、改めて0から書くことにした。
基本的にはかぶる内容が多くなるけど、あしからず。
このことについて始める前に、Pマークとは何かについて改めて確認してみると、JIPDECのホームページには、次のように書かれてます。
「プライバシーマーク制度」のことで、事業者が「個人情報」を「基準」に沿って適切に取り組んでいるかを評価し、適正と判断した事業者を認定する制度です。
その基準は、日本工業規格(JIS)の「JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項」です。
参照:プライバシーマーク制度の認定基準とは?
http://privacymark.jp/wakaru/kouza/theme2_03.html
ここにはポイントとなる2つのことが書いてます。
1つ目は、『事業者を認定する制度』であるということ。
2つ目は、『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』が審査基準であること。
ひとつずつ見ていきましょう。
まず、1つ目の『事業者を認定する制度』についてです。
個人情報保護に対する取り組みを評価するのですから、どこかの機関が認定を受けたいと思っている企業がきちんと取り組んでいるかを審査(外部審査)する必要があります。
審査する機関はどのようにして決めていくのか、ざっくりと説明すると、
『JIPDECが定めに従って、審査ができる団体であるかの審査を行い決めています』
このことによって、企業と審査機関、JIPDECには次の構図が成り立ちます。

この関係が成り立つことで、審査機関は常にJIPDECの監視を受けながら、正しい審査を行う義務を負います。
また、多数ある審査機関のなかで審査内容や判断基準にバラツキが起きないようにJIPDECが指導を行うことで、企業はどの審査機関で外部審査を行っても同じ審査結果になることが見込まれています。
実は、Pマークには、ここに最大の問題点があります。
『プライバシーマーク付与事業者一覧ページ(http://privacymark.jp/certification_info/list/clist.html)』で、適当に検索してみてください。
『審査機関』の項目に『JIPDEC』と書かれているのが確認できると思います。
つまり、上の図がこのような形になります。

JIPDECが審査した企業に対して、認定機関であるJIPDECが企業を認定しています。
一番の問題点なのは、『JIPDECの審査結果の正当性判断が不適切である』ということです。
具体的にどう不適切なのか規約を見てみましょう。
審査機関の遵守すべき規約から抜粋してみました。
――――――――――――――――――――――――――――――――――――――――
「プライバシーマーク指定審査機関の指定に関する規約」
6.4 付与適格性審査及び付与適格性の認否の決定
~前略~
審査機関は、申請者と直接の利害関係のある者を、当該申請者の審査又は付与適格性審査の手続きに関与させてはならない。
~後略~
――――――――――――――――――――――――――――――――――――――――
この条項では、
「利害関係者が審査を行ってはいけません」
ということが書いています。
――――――――――――――――――――――――――――――――――――――――
「プライバシーマーク指定審査機関指定基準」
第4条
付与機関は、公益社団法人、公益財団法人、一般社団法人、一般財団法人その他日本の法律に基づいて設立された非営利の法人(以下「団体」という。)で、プライバシーマーク付与の適格性の審査にかかわる業務(以下「審査業務」という。)を適格に実施する能力があると認められる者を、審査機関として指定することができる。
~後略~
――――――――――――――――――――――――――――――――――――――――
この条項では、
「JIPDECが審査をして認めた団体が、審査機関としてしていされます」
ということが書いています。
『審査機関JIPDEC』は、『認定機関JIPDEC』から『審査機関として指定』されているんですね。
『企業』と『審査機関』の間では『利害関係者が審査を行ってはいけない』と言っておきながら、『審査機関』の審査を確認するはずの『JIPDEC』が、『利害関係者』から上がってくる審査報告を受けて『認定を交付している』という矛盾を抱えています。
長くなってしまったので、次は次回!
今回のまとめ
JIPDECは審査をするな!
基本的にはかぶる内容が多くなるけど、あしからず。
このことについて始める前に、Pマークとは何かについて改めて確認してみると、JIPDECのホームページには、次のように書かれてます。
「プライバシーマーク制度」のことで、事業者が「個人情報」を「基準」に沿って適切に取り組んでいるかを評価し、適正と判断した事業者を認定する制度です。
その基準は、日本工業規格(JIS)の「JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項」です。
参照:プライバシーマーク制度の認定基準とは?
http://privacymark.jp/wakaru/kouza/theme2_03.html
ここにはポイントとなる2つのことが書いてます。
1つ目は、『事業者を認定する制度』であるということ。
2つ目は、『JIS Q 15001:2006-個人情報保護マネジメントシステム-要求事項』が審査基準であること。
ひとつずつ見ていきましょう。
まず、1つ目の『事業者を認定する制度』についてです。
個人情報保護に対する取り組みを評価するのですから、どこかの機関が認定を受けたいと思っている企業がきちんと取り組んでいるかを審査(外部審査)する必要があります。
審査する機関はどのようにして決めていくのか、ざっくりと説明すると、
『JIPDECが定めに従って、審査ができる団体であるかの審査を行い決めています』
このことによって、企業と審査機関、JIPDECには次の構図が成り立ちます。
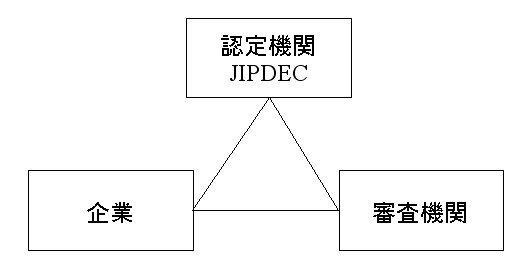
この関係が成り立つことで、審査機関は常にJIPDECの監視を受けながら、正しい審査を行う義務を負います。
また、多数ある審査機関のなかで審査内容や判断基準にバラツキが起きないようにJIPDECが指導を行うことで、企業はどの審査機関で外部審査を行っても同じ審査結果になることが見込まれています。
実は、Pマークには、ここに最大の問題点があります。
『プライバシーマーク付与事業者一覧ページ(http://privacymark.jp/certification_info/list/clist.html)』で、適当に検索してみてください。
『審査機関』の項目に『JIPDEC』と書かれているのが確認できると思います。
つまり、上の図がこのような形になります。

JIPDECが審査した企業に対して、認定機関であるJIPDECが企業を認定しています。
一番の問題点なのは、『JIPDECの審査結果の正当性判断が不適切である』ということです。
具体的にどう不適切なのか規約を見てみましょう。
審査機関の遵守すべき規約から抜粋してみました。
――――――――――――――――――――――――――――――――――――――――
「プライバシーマーク指定審査機関の指定に関する規約」
6.4 付与適格性審査及び付与適格性の認否の決定
~前略~
審査機関は、申請者と直接の利害関係のある者を、当該申請者の審査又は付与適格性審査の手続きに関与させてはならない。
~後略~
――――――――――――――――――――――――――――――――――――――――
この条項では、
「利害関係者が審査を行ってはいけません」
ということが書いています。
――――――――――――――――――――――――――――――――――――――――
「プライバシーマーク指定審査機関指定基準」
第4条
付与機関は、公益社団法人、公益財団法人、一般社団法人、一般財団法人その他日本の法律に基づいて設立された非営利の法人(以下「団体」という。)で、プライバシーマーク付与の適格性の審査にかかわる業務(以下「審査業務」という。)を適格に実施する能力があると認められる者を、審査機関として指定することができる。
~後略~
――――――――――――――――――――――――――――――――――――――――
この条項では、
「JIPDECが審査をして認めた団体が、審査機関としてしていされます」
ということが書いています。
『審査機関JIPDEC』は、『認定機関JIPDEC』から『審査機関として指定』されているんですね。
『企業』と『審査機関』の間では『利害関係者が審査を行ってはいけない』と言っておきながら、『審査機関』の審査を確認するはずの『JIPDEC』が、『利害関係者』から上がってくる審査報告を受けて『認定を交付している』という矛盾を抱えています。
長くなってしまったので、次は次回!
今回のまとめ
JIPDECは審査をするな!
2011年6月2日木曜日
Play Station Networkのパスワードルールの不思議
Sonyの例のアレの件で、いろいろあったようですが、
Play Station Networkが復旧したということで、
遊びに行っている人がいるようですね。
私は持っていないので(情弱ということですね。ハイ)、
遊びに行けていないのですが、
新しいパスワードのところで、『変わったルール』が話題になってますので、
ちょっとだけ触れてみます。
パスワードのルールはこちらのようです。
(実機がないので、キャプチャはご勘弁ください。)
『なんかおかしいな?』
って思った人はいますか?
ちょっとおかしいですよ!!
なぜって?
ブルートフォース攻撃をやりやすくしてる。
(といってもそんなに変わりませんが・・・)
逆に、なんでこんなルールを作ったのかを考えると、
思い当たるのはこの一つだけですね。
・一文字だけを連続させたパスワードを作る人がでるかもしれないから。
たとえば「aaaaaaaa」とか「11111111」など
利用者のユーザーリテラシーが低いと思ってるんでしょうね。
最近は、多少複雑なパスワードをみんな使ってると思いたいですが、
実際どうなんでしょうね?
教えて偉い人!
Play Station Networkが復旧したということで、
遊びに行っている人がいるようですね。
私は持っていないので(情弱ということですね。ハイ)、
遊びに行けていないのですが、
新しいパスワードのところで、『変わったルール』が話題になってますので、
ちょっとだけ触れてみます。
パスワードのルールはこちらのようです。
(実機がないので、キャプチャはご勘弁ください。)
-------------------------------------------------------赤字で書いているのは、実機でも赤字のようですが、
・8文字以上
・1文字以上の英字および数字を含める
・同じ文字は3文字以上連続させてはいけない
・サインインIDまたはオンラインIDと同じものはダメ
・パスワードは2箇所に正しく入れる
・英字の大文字と小文字は区別される
・前回使ったパスワードは使えない
-------------------------------------------------------
『なんかおかしいな?』
って思った人はいますか?
ちょっとおかしいですよ!!
なぜって?
ブルートフォース攻撃をやりやすくしてる。
(といってもそんなに変わりませんが・・・)
逆に、なんでこんなルールを作ったのかを考えると、
思い当たるのはこの一つだけですね。
・一文字だけを連続させたパスワードを作る人がでるかもしれないから。
たとえば「aaaaaaaa」とか「11111111」など
利用者のユーザーリテラシーが低いと思ってるんでしょうね。
最近は、多少複雑なパスワードをみんな使ってると思いたいですが、
実際どうなんでしょうね?
教えて偉い人!
登録:
投稿 (Atom)